Grok Bot MCP接入:聊天里跑Claude Code
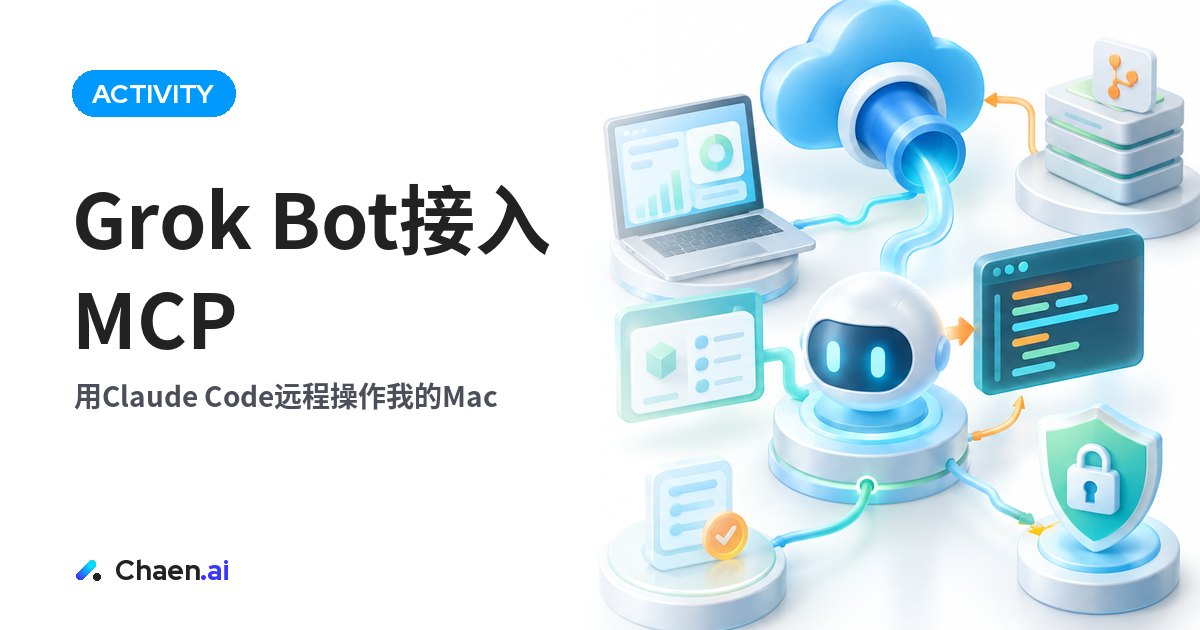
我把自作MCP注册到Grok Bot的自定义连接器并接入Claude Code,用Cloudflare隧道连回自己的Mac,作业只在专用分支进行,审批只在本机完成。记录构成与判断依据。
我把MCP接到了Grok Bot上,并且做了与Claude Code的联动。因为它能访问我自己Mac上的本地文件夹,所以笔记本没打开的时间里,工作也能继续往前走。这篇文章写三件事:我搭的构成、为了稳妥而定下的规则,以及日本企业在考虑同样做法时真正会问的问题。
这周我把时间花在强化Grok Bot上。能接的应用一个个接上,再加上Claude Code的联动,用起来确实方便了一个档位。目标很简单:做到只用Grok Bot就能把工作做完。
Grok Bot MCP接入的构成只有四件事
我做的事情就这四条:
- 把自己写的MCP注册到Grok Bot的自定义连接器
- 从Mac通过Cloudflare隧道安全连接
- 作业全部走专用分支
- 审批只在自己的Mac上进行
关键在于这个清单里没有的东西:我没有新建任何基础设施。真正动手的地方是我每天都在用的那台Mac,Grok Bot只是它的入口。MCP定义的是外部可以调用哪些操作,也就是说门开几扇、开成什么形状都由我自己决定。方便程度的上限和风险的上限,是在同一个地方设计的。
构成小,运维也轻。出问题的时候,需要怀疑的地方只有三处:连接器的注册、隧道、以及MCP自身的实现。每多加一个组件,排查成本就更高。一开始宁可做薄一点。
Claude Code联动让聊天窗口变成工作台
接上Claude Code之后,能做的事从「问」偏向了「做」。以前聊天窗口是打草稿和讨论的地方。现在,打开文件、修改、留下差分这一整串动作都可以从同一个输入框开始。因为能碰本地文件夹,素材不必先搬到别处再处理。
体感上变化最大的是移动中。想到一个小修改,不用一直记在脑子里等着打开电脑。把要做的事先发出去,回来再看结果。用「远程控制」来形容最接近——它不是一个近似我环境的云端工作区,它就是我的环境,只是从远处操作。
我觉得灵活性正是来自这个方向。不是从通用的功能菜单里挑,而是按自己手边的环境来造门,所以平时的工作方式不需要为工具让步。
AGENTS.md和技能能用这件事很重要
AGENTS.md和技能可以直接生效,这是我最满意的一点。它意味着前提不用在每条指令里重写。这个仓库怎么写、这套流程怎么走,都放在文件里,于是实际发出去的那句话可以很短。短指令还能得到同样的结果,这就叫可复现。
我自己的大致判断标准是这样:
- 同一个说明已经讲过三次以上 → 挪进AGENTS.md
- 步骤固定、每次都一样 → 做成技能
- 一次性的活 → 当场说清楚就好
在远程操作的场景里,这个划分会直接变成效率差。越是不方便打长文的环境,把前提外置的那一方越占优。反过来说,如果每次还在重述前提,远程化带来的收益其实有限。
专用分支与本机审批:先定好能在哪里停下
安全的做法故意做得很朴素。作业关在专用分支里,审批只在自己的Mac上进行。从外面进来的只到提案这一步,要不要落地由本机决定。
我的看法是,做任何远程操作机器的东西,第一件要定的事是「能在哪里停下」。扩大能力这件事随时可以再做;而一个没有定义停止点的系统,越方便就越让人害怕,这笔交易不划算。把作业放在独立分支上,也是同一个本能:永远留一条可以撤回的路。
隧道那一层是一样的思路。目的不是把机器大面积打开,而是只放通需要的那条路径。门越少,要确认的事情就越少。往稳妥一侧设计,往往同时是让运维更轻的设计。
日本企业看这个构成时会问什么
如果你在日本企业里负责推进AI,我想这个构成会引出三个问题,而且都是该问的问题。
- 审批在哪里:谁在什么地方批准过,这个记录能不能留下。专用分支加本机审批的组合,和既有的审批习惯比较好对接,因为人做决定的那个点是明确写出来的,而不是隐含的。
- 信息的出口:哪些文件夹会通过这扇门被看到。这一点由MCP的设计控制,所以它是运维上的约定,不是技术上的限制——而运维约定是必须写下来的那一类。
- 对个人的依赖:我现在的构成以自己的Mac为前提。作为个人工作环境这是优势,但要推广到团队就需要另一套设计。个人用的和组织用的,最好不要混在一起。
海外的AI与科技公司在日本介绍这类能力时,道理也一样。日本的负责人在想听功能有多厉害之前,先想知道怎么停、权限到哪里。先把边界讲清楚,话题才推得动;只讲能力,你描述的每一分方便都会被读成一份新的风险。
想在自己公司试的话从哪里开始
要做类似的东西,建议从小处开始。按我的顺序大致是:
- 先只开只读的操作,看自己实际会用到什么
- 写入一律限定在专用分支
- 明确规定由人在本机审批
- 把反复出现的前提挪到AGENTS.md和技能里
- 门按方便程度的增长再逐步加
只用Grok Bot把工作做完,目前还是目标,不是已完成的状态。但仅仅是能从聊天窗口操作自己的工作环境,一天的推进方式就已经不同了。如果要在自己公司考虑这件事,定下两件事就足够起步:聊天可以碰到哪些范围,以及能在哪里停下。这两点定了,门以后加多少都不难。
常见问题
要从Grok Bot访问Mac上的本地文件需要什么
在我的构成里,是把自己写的MCP注册为Grok Bot的自定义连接器,再从Mac通过Cloudflare隧道连接。真正干活的地方还是我自己的Mac,Grok Bot只是入口。
这种远程操作的安全怎么做
作业限定在专用分支,审批只在自己的Mac上完成。从外面进来的只到提案这一步,是否落地由本机决定。
AGENTS.md和技能在这个构成里能用吗
能用,而且这点很关键。前提和规则可以放在文件里,不必每次在聊天里重复,指令变短而结果更稳定。
根据 X 帖子整理原帖 ↗
作者

DigiRise 株式会社 CEO。为600多家企业、5万多人提供AI培训、咨询与开发支持。GMO AI & Crypto 顾问、Google Gemini AI 顾问。X 粉丝超过20万。